Google Threat Intelligence Group (GTIG) a publicat cea mai recentă ediție a raportului AI Threat Tracker. Pentru prima dată, GTIG a identificat un atacator cibernetic care a utilizat un agent AI pentru a identifica vulnerabilități și a dezvolta metode de exploatare a acestora, fără intervenție umană.
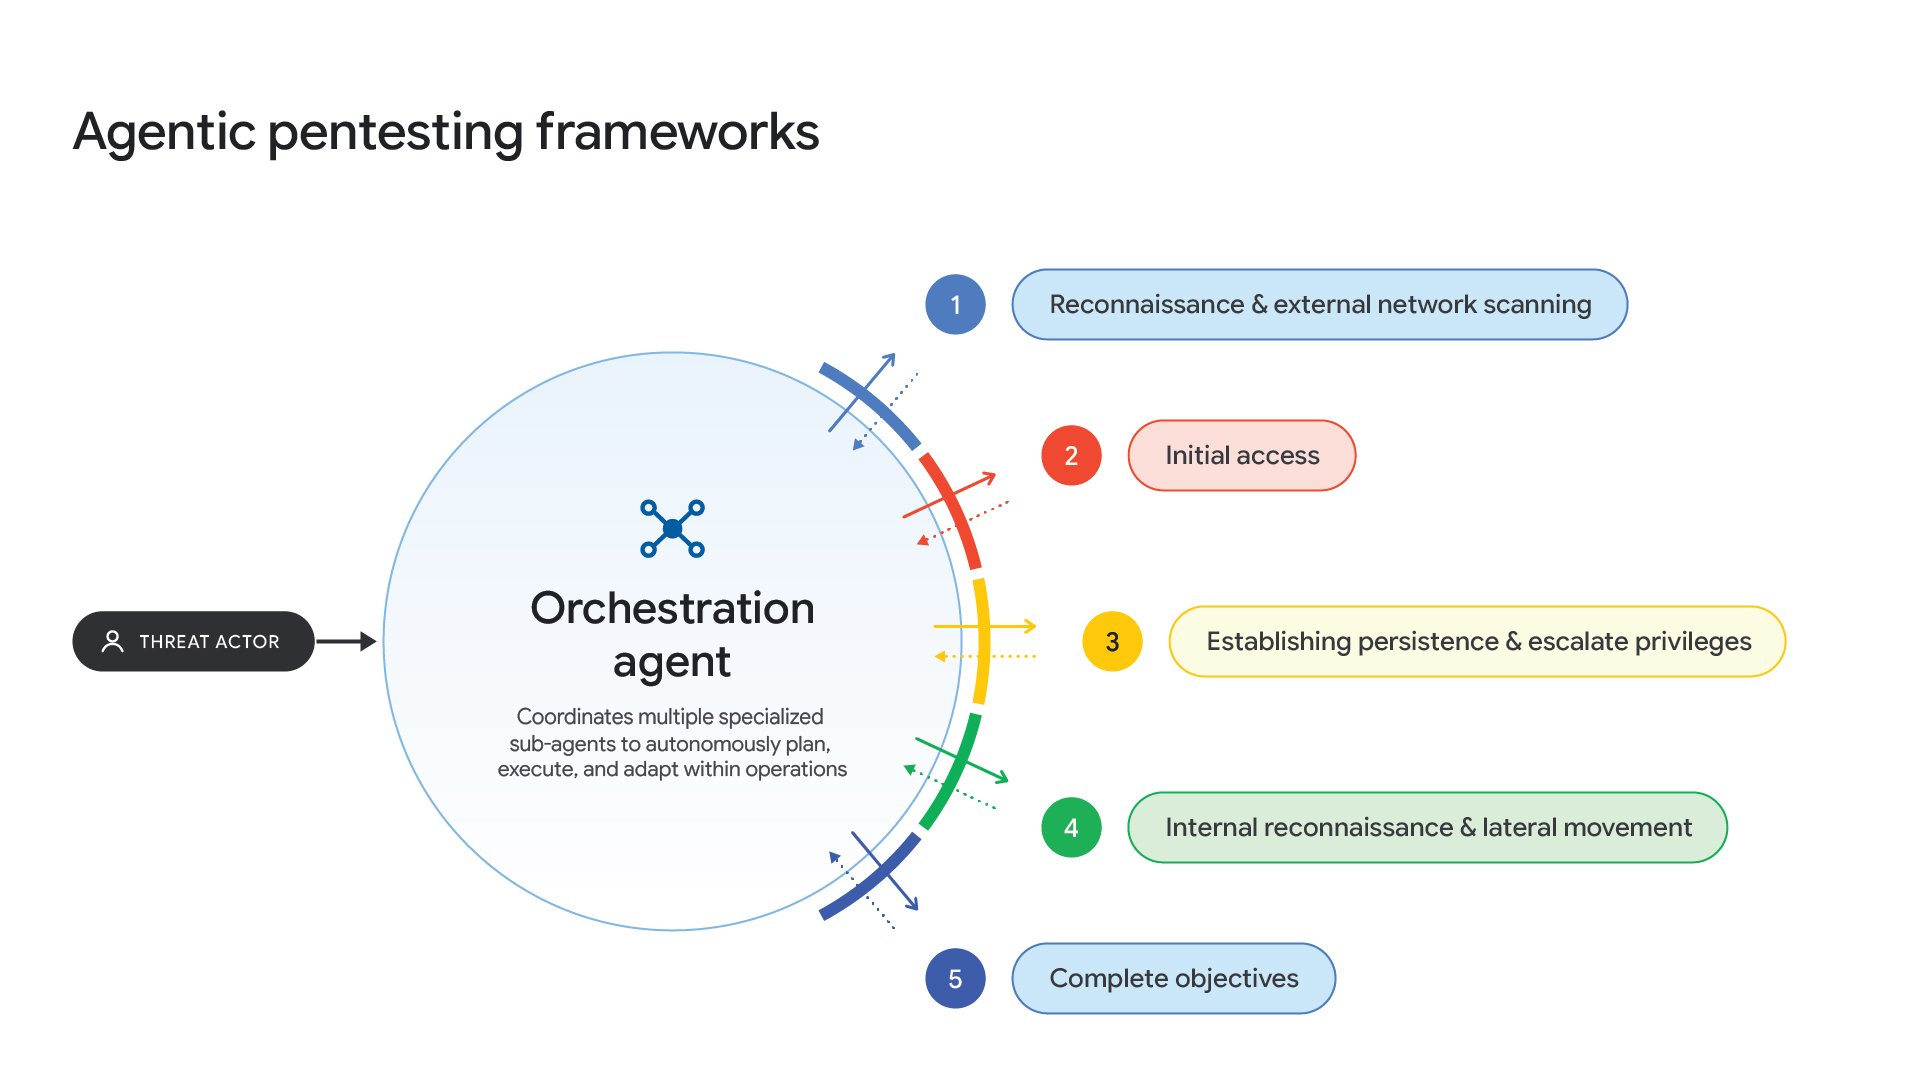 Această descoperire marchează o schimbare în modul de desfășurare a atacurilor cibernetice. Inteligența artificială preia tot mai multe dintre sarcinile care necesitau anterior intervenția unor specialiști, reducând timpul și efortul necesare pentru a transforma un patch de securitate disponibil public într-o tentativă de exploatare a unei vulnerabilități.
Principalele concluzii:
-
GTIG a identificat primul caz de exploatare a vulnerabilităților fără intervenție umană: GTIG a identificat primul caz de exploatare a vulnerabilităților fără intervenție umană: Un framework bazat pe modele lingvistice de mari dimensiuni (LLM), numit exploit_agent, a fost configurat cu instrumente în limba rusă pentru a compara în mod continuu codul înainte și după aplicarea patch-urilor de securitate, a identifica vulnerabilități și a dezvolta automat metode de exploatare a acestora, fără intervenție umană.
-
Atacatorii utilizează agenți AI open-source în atacuri cibernetice reale: GTIG a observat că atacatori motivați financiar, dar și grupări suspectate de spionaj cibernetic, folosesc instrumente open-source de testare a penetrării bazate pe agenți AI, inclusiv CAIRN, PentAGI și CyberStrikeAI, pentru a automatiza diferite etape ale atacurilor.
-
Inteligența artificială permite extinderea campaniilor de influență externă și creșterea aparentei autenticități a acestora: GTIG a constatat că grupări susținute de state și furnizori comerciali de servicii de influență de tip „Influence-as-a-Service” utilizează modele LLM pentru a crea procese automatizate, a dezvolta infrastructura necesară și a evita detectarea. Într-un caz, atacatorii au folosit API-ul Gemini pentru a construi platforme concepute să gestioneze peste 100.000 de conturi fictive, prin intermediul unor infrastructuri cloud care simulează utilizarea telefoanelor mobile. Aceste platforme includeau și funcționalități care imitau imperfecțiunile camerelor foto ale smartphone-urilor, pentru a face conținutul generat să pară mai autentic.
-
Grupările susținute de state utilizează AI pentru spionaj și identificarea țintelor: GTIG a observat că atacatori asociați Chinei folosesc modele LLM pentru a transforma datele furate în informații utile pentru activități de spionaj. De asemenea, grupul a monitorizat activități asociate Coreei de Nord, care vizau companii din sectorul criptomonedelor prin utilizarea unor identități fictive generate cu AI, unele dintre acestea având marcaje digitale SynthID. În paralel, au fost identificate și tentative de manipulare a configurației asistenților autonomi de programare.
Raportul detaliază, de asemenea, modul în care Google a detectat și a contracarat utilizarea abuzivă a serviciilor Gemini, a dezactivat conturile asociate acestor activități și a consolidat măsurile de protecție pe baza constatărilor rezultate din investigații.
Experții GTIG sunt disponibili pentru a discuta despre implicațiile acestor schimbări pentru echipele de securitate cibernetică, dezvoltatorii de soluții AI, liderii de business și utilizatorii care se confruntă cu tentative de fraudă online tot mai convingătoare.