Gestionarea identităților, protecția credențialelor și automatizarea accesului la resursele IT au devenit componente esențiale ale strategiilor moderne de securitate cibernetică. Prin integrarea IBM Vault cu Microsoft Azure, organizațiile pot elimina dependența de parole statice, pot centraliza administrarea secretelor și pot implementa mecanisme de securitate direct în fluxurile de dezvoltare și livrare a aplicațiilor.
Adoptarea accelerată a serviciilor cloud și dezvoltarea aplicațiilor native pentru cloud transformă fundamental modul în care organizațiile își construiesc și administrează infrastructurile IT. Migrarea aplicațiilor către platforme precum Microsoft Azure, extinderea utilizării serviciilor API și integrarea inteligenței artificiale în procesele de business generează un ecosistem digital tot mai complex, în care aplicațiile, utilizatorii și serviciile trebuie să comunice permanent și să acceseze resurse sensibile.
În spatele fiecărei conexiuni se află însă credențiale, certificate, chei de criptare și alte informații confidențiale care trebuie protejate. Gestionarea manuală a acestora, utilizarea parolelor statice sau stocarea credențialelor direct în codul aplicațiilor pot crea vulnerabilități importante, mai ales atunci când infrastructura se extinde în mai multe medii cloud și hibride.
În acest context, soluțiile moderne de tip Secrets Management devin o componentă fundamentală a arhitecturii de securitate. Una dintre tehnologiile care răspund acestor provocări este IBM Vault, o platformă centralizată de administrare a secretelor și criptare, care permite implementarea unor mecanisme de securitate bazate pe identitate și automatizare în infrastructurile Microsoft Azure.
CANCOM Romania, partener IBM Platinum cu o experiență extinsă în implementarea de soluții IBM și furnizarea de servicii asociate, promovează permanent noile tehnologii ce produc un impact semnificativ asupra gradului de reziliență al clienților săi la amenințările cibernetice.
De ce gestionarea tradițională a credențialelor nu mai este suficientă?
Aplicațiile moderne utilizează mii de credențiale pentru a accesa baze de date, servicii cloud, interfețe API și alte componente ale infrastructurii IT. În organizațiile cu arhitecturi distribuite, aceste informații sunt utilizate de aplicații, containere, mașini virtuale și servicii automatizate, fiecare având nevoie de mecanisme sigure de autentificare.
Problema apare atunci când administrarea acestor informații se bazează pe procese manuale sau pe credențiale statice, păstrate pentru perioade îndelungate.
Trei provocări sunt întâlnite frecvent în infrastructurile enterprise:
- Dispersarea secretelor (Secrets Sprawl): credențialele ajung să fie distribuite între aplicații, servicii, pipeline-uri de dezvoltare și medii cloud diferite. Lipsa unui control centralizat face dificilă identificarea și administrarea tuturor acestor informații.
- Vulnerabilitatea credențialelor statice: parolele și cheile de acces introduse direct în codul aplicațiilor sau păstrate în configurații locale pot fi expuse în cazul compromiterii unui sistem. Utilizarea lor pe termen lung mărește intervalul în care un atacator poate exploata o credențială compromisă.
- Vizibilitatea limitată: atunci când accesul la resurse este gestionat prin mecanisme disparate, echipele de securitate au dificultăți în a identifica cine a accesat informațiile sensibile, când a avut loc accesul și în ce condiții.
Aceste probleme nu afectează doar securitatea, ci și eficiența operațională. Administrarea manuală a credențialelor presupune activități repetitive de creare, distribuire, actualizare și revocare, care consumă timp și pot genera erori.
O abordare modernă presupune trecerea de la administrarea individuală a parolelor la un model centralizat, în care identitatea fiecărei aplicații sau a fiecărui utilizator determină nivelul de acces acordat.
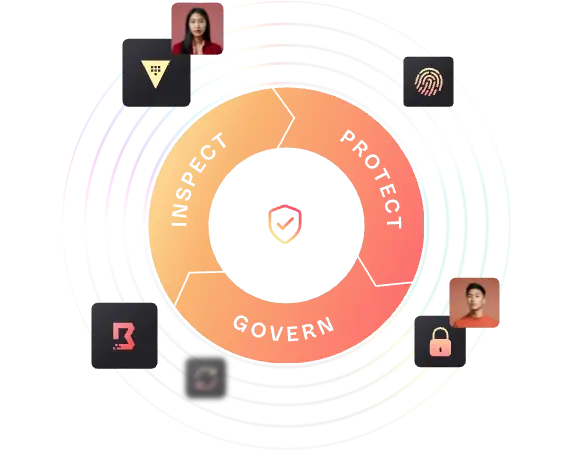 IBM Vault – administrarea centralizată a secretelor și identităților
IBM Vault este o platformă de gestionare a secretelor și de criptare, construită în jurul conceptului de securitate bazată pe identitate. Soluția funcționează atât în infrastructurile Microsoft Azure, cât și în medii hibride, oferind organizațiilor un mecanism unificat pentru protejarea informațiilor utilizate de aplicații și servicii.
Una dintre cele mai importante capabilități ale platformei este generarea de credențiale dinamice, cu durată limitată de utilizare. În loc să utilizeze parole permanente, aplicațiile pot solicita acces la resurse prin intermediul unor credențiale temporare, generate atunci când sunt necesare.
Această abordare reduce semnificativ riscurile asociate parolelor statice și limitează perioada în care o eventuală credențială compromisă poate fi exploatată.
IBM Vault oferă, de asemenea, administrarea centralizată a secretelor, certificatelor digitale și cheilor de criptare. Organizațiile pot implementa politici unitare de securitate, fără să fie nevoite să gestioneze separat fiecare aplicație sau serviciu.
Un alt element important este administrarea întregului ciclu de viață al credențialelor, de la generare și distribuire până la rotație, revocare și auditare. Aceste operațiuni pot fi automatizate, reducând intervențiile manuale și facilitând aplicarea consecventă a politicilor de securitate.
Microsoft Azure și IBM Vault: o abordare integrată pentru securitatea cloud
Microsoft Azure oferă infrastructura scalabilă necesară dezvoltării, implementării și modernizării aplicațiilor enterprise. Platforma susține atât aplicațiile tradiționale, cât și arhitecturile cloud-native și workload-urile de inteligență artificială.
Integrarea IBM Vault adaugă un nivel suplimentar de control asupra modului în care aceste aplicații accesează resursele și informațiile sensibile.
Cele două tehnologii funcționează complementar: Azure asigură infrastructura și serviciile cloud, în timp ce IBM Vault gestionează securitatea secretelor și mecanismele de autentificare utilizate de aplicații.
Un avantaj important este posibilitatea integrării directe în fluxurile de dezvoltare software, inclusiv în procesele CI/CD (Continuous Integration/Continuous Delivery). Astfel, securitatea nu mai reprezintă o etapă suplimentară, realizată la finalul dezvoltării, ci devine parte integrantă a ciclului de livrare a aplicațiilor.
Integrarea permite, de asemenea, aplicarea unor politici consistente în diferite regiuni cloud și medii hibride. Organizațiile beneficiază de un punct central de control pentru secrete, certificate și chei, reducând fragmentarea administrării și complexitatea operațională.
Pentru conectarea la IBM Vault pot fi utilizate și opțiuni de conectivitate privată, care permit accesarea securizată a platformei fără expunerea traficului la internetul public.
 Cum funcționează autentificarea aplicațiilor Azure prin IBM Vault?
Un exemplu relevant pentru înțelegerea integrării este scenariul unei aplicații care rulează în Microsoft Azure și trebuie să acceseze o bază de date sau un serviciu API.
Într-o arhitectură tradițională, aplicația ar putea utiliza un nume de utilizator și o parolă stocate într-un fișier de configurare sau într-o variabilă de mediu. Această abordare presupune administrarea periodică a credențialelor și introduce riscul expunerii lor.
Prin integrarea IBM Vault, procesul poate fi automatizat:
- Identificarea aplicației: o aplicație care rulează pe o mașină virtuală Azure, în Azure Kubernetes Service (AKS) sau prin Azure App Service solicită acces la o bază de date ori la un serviciu extern.
- Autentificarea prin identitate: aplicația utilizează identitatea Azure, prin Azure Active Directory sau Managed Identities, pentru a iniția o solicitare către IBM Vault.
- Validarea identității: IBM Vault verifică tokenul de identitate emis de Azure și stabilește dacă aplicația are dreptul să solicite acces la resursa respectivă.
- Generarea credențialelor dinamice: după validare, Vault generează credențiale temporare, specifice serviciului solicitat.
- Accesarea resursei: aplicația utilizează credențialele respective pentru a se conecta la baza de date sau la serviciul necesar.
- Rotația și revocarea: credențialele sunt rotite automat sau revocate după utilizare, conform mecanismelor și politicilor configurate.
- Auditarea accesului: toate evenimentele de acces sunt înregistrate, oferind echipelor IT și de securitate o evidență detaliată a activităților.
Prin acest mecanism, aplicațiile nu mai trebuie să păstreze local parole permanente pentru accesarea resurselor. Autentificarea se bazează pe identitatea workload-ului, iar credențialele sunt furnizate automat, doar atunci când sunt necesare.
Automatizarea securității accelerează dezvoltarea aplicațiilor
Unul dintre principalele avantaje ale integrării IBM Vault cu Microsoft Azure este echilibrul dintre securitate și productivitate.
În organizațiile care dezvoltă și implementează permanent aplicații, echipele tehnice au nevoie de acces rapid la infrastructură, baze de date și servicii cloud. Introducerea unor proceduri manuale de validare și distribuire a credențialelor poate încetini procesele de dezvoltare.
Prin integrarea Vault în pipeline-urile CI/CD, gestionarea secretelor poate fi automatizată, iar politicile de securitate pot fi aplicate în mod consecvent pe parcursul întregului ciclu de dezvoltare.
În același timp, administrarea centralizată permite echipelor de securitate să păstreze controlul asupra accesului, fără să blocheze activitatea dezvoltatorilor.
IBM Vault contribuie și la protejarea datelor în tranzit și în repaus prin servicii de criptare, oferind funcționalități suplimentare pentru organizațiile care gestionează informații sensibile sau aplicații critice.
Suportul pentru disponibilitate ridicată și replicare permite susținerea implementărilor Azure în mai multe regiuni, contribuind la continuitatea serviciilor și la uniformizarea mecanismelor de securitate.
Rezultate concrete: eficiență operațională și reducerea riscurilor
Beneficiile gestionării automatizate a secretelor sunt vizibile și în implementările realizate de organizații din industrii diferite.
Canva utilizează IBM Vault pentru securizarea a peste două milioane de operațiuni de build și acces la secrete backend în fiecare lună. Implementarea a contribuit la eliminarea dispersării credențialelor, îmbunătățirea vizibilității asupra infrastructurii și automatizarea rotației secretelor.
În sectorul medical, athenahealth gestionează aproximativ 300 de milioane de solicitări de acces la secrete în fiecare zi. Prin automatizarea aplicării politicilor și eficientizarea infrastructurii, compania a reușit să simplifice operațiunile și să reducă semnificativ costurile operaționale.
Un alt exemplu este ManTech, organizație din sectorul apărării, care a utilizat IBM Vault împreună cu IBM Terraform pentru automatizarea proceselor de securitate. Timpul necesar configurării și livrării infrastructurii a fost redus de la câteva luni la numai două-trei săptămâni, iar economia de timp a fost estimată la aproximativ 400 de ore de lucru anual.
Aceste exemple evidențiază faptul că automatizarea administrării secretelor nu reprezintă doar o măsură de protecție împotriva amenințărilor cibernetice, ci și o modalitate de optimizare a proceselor IT.
 Un fundament pentru dezvoltarea securizată a aplicațiilor și a soluțiilor AI
Pe măsură ce organizațiile își extind utilizarea serviciilor cloud și integrează inteligența artificială în aplicațiile de business, numărul conexiunilor dintre sisteme și volumul informațiilor accesate automat cresc considerabil.
În acest context, controlul identităților și protejarea credențialelor devin condiții esențiale pentru implementarea responsabilă a noilor tehnologii.
IBM Vault și Microsoft Azure oferă împreună o arhitectură în care autentificarea bazată pe identitate, generarea dinamică a secretelor, criptarea și auditarea sunt integrate în procesele operaționale. Organizațiile pot astfel să dezvolte și să scaleze aplicații și workload-uri AI, păstrând controlul asupra accesului la resursele critice.
Trecerea de la administrarea manuală a credențialelor la un model automatizat și centralizat reprezintă un pas important în modernizarea securității infrastructurilor IT. În loc să trateze protecția informațiilor ca pe o activitate separată, companiile pot integra mecanismele de securitate direct în arhitectura aplicațiilor și în fluxurile de dezvoltare.
Prin această abordare, IBM Vault contribuie la reducerea suprafeței de atac, la simplificarea guvernanței și la creșterea eficienței operaționale, oferind organizațiilor o bază solidă pentru evoluția către infrastructuri cloud și aplicații AI securizate.
CANCOM Romania, partener de implementare a soluțiilor IBM
Echipa CANCOM Romania a acumulat de-a lungul timpului o experiență extinsă și certificări relevante pentru a sprijini companiile să adopte soluțiile de securitate cibernetică IBM. Competențele acumulate în implementări complexe, precum și abordarea consultativă ne permit să oferim clienților noștri implementări croite pe cerințele specifice fiecărei organizații și servicii asociate flexibile care să maximizeze investițiile efectuate de aceștia. Pentru a afla mai multe despre soluțiile IBM, precum și despre modul în care specialiștii CANCOM Romania vă pot ajuta în adoptarea acestora vă invităm să ne contactați la adresa de e-mail office-romania@cancom.com.