Organizațiile investesc anual milioane de euro în soluții de securitate, dar multe dintre ele nu pot răspunde la o întrebare fundamentală: unde sunt stocate datele sensibile și cine are acces la ele? Într-o lume în care informațiile circulă constant între centre de date proprii, platforme cloud și aplicații SaaS, vizibilitatea asupra datelor a devenit una dintre cele mai mari provocări pentru echipele de securitate și conformitate.
Pe măsură ce companiile adoptă servicii precum Microsoft 365, Salesforce, Google Drive, AWS sau Azure, cantitatea de date generate și distribuite crește exponențial. În același timp, reglementări precum GDPR, PCI-DSS și alte standarde de conformitate obligă organizațiile să știe exact unde se află informațiile sensibile și cum sunt acestea protejate. Unul dintre răspunsurile industriei la această provocare îl reprezintă platformele moderne de descoperire și clasificare a datelor, iar una dintre cele mai avansate soluții din această categorie este IBM Guardium Unified Discovery and Classification (GUDC).
CANCOM Romania, partener IBM Platinum cu o experiență extinsă în implementarea de soluții IBM și furnizarea de servicii asociate, promovează permanent noile tehnologii ce produc un impact semnificativ asupra gradului de reziliență al clienților săi la amenințările cibernetice.
Trecerea de la soluții izolate la platforme integrate
Piața soluțiilor de securitate a datelor trece printr-o transformare majoră. Dacă în trecut companiile utilizau instrumente separate pentru baze de date, fișiere, aplicații cloud sau monitorizare de conformitate, tendința actuală este consolidarea acestora într-o platformă unificată.
Specialiștii consideră că procesul de descoperire și clasificare reprezintă fundația oricărei strategii moderne de protecție a datelor. Fără o inventariere precisă a activelor informaționale, organizațiile nu pot implementa politici eficiente de securitate, monitorizare sau conformitate.
Un aspect esențial este extinderea protecției dincolo de datele structurate stocate în baze de date. Astăzi, volume uriașe de informații sensibile se regăsesc în documente Office, fișiere PDF, platforme colaborative, aplicații SaaS și depozite cloud. Din acest motiv, capacitatea de a identifica și clasifica atât date structurate, cât și nestructurate a devenit o cerință standard pentru orice platformă de securitate modernă.
 O abordare unificată pentru medii hibride
Una dintre principalele provocări pentru echipele IT este lipsa unei perspective centralizate asupra datelor distribuite în infrastructuri diferite. Multe organizații folosesc simultan sisteme on-premises, platforme cloud publice și aplicații SaaS, fiecare cu propriile mecanisme de administrare și raportare.
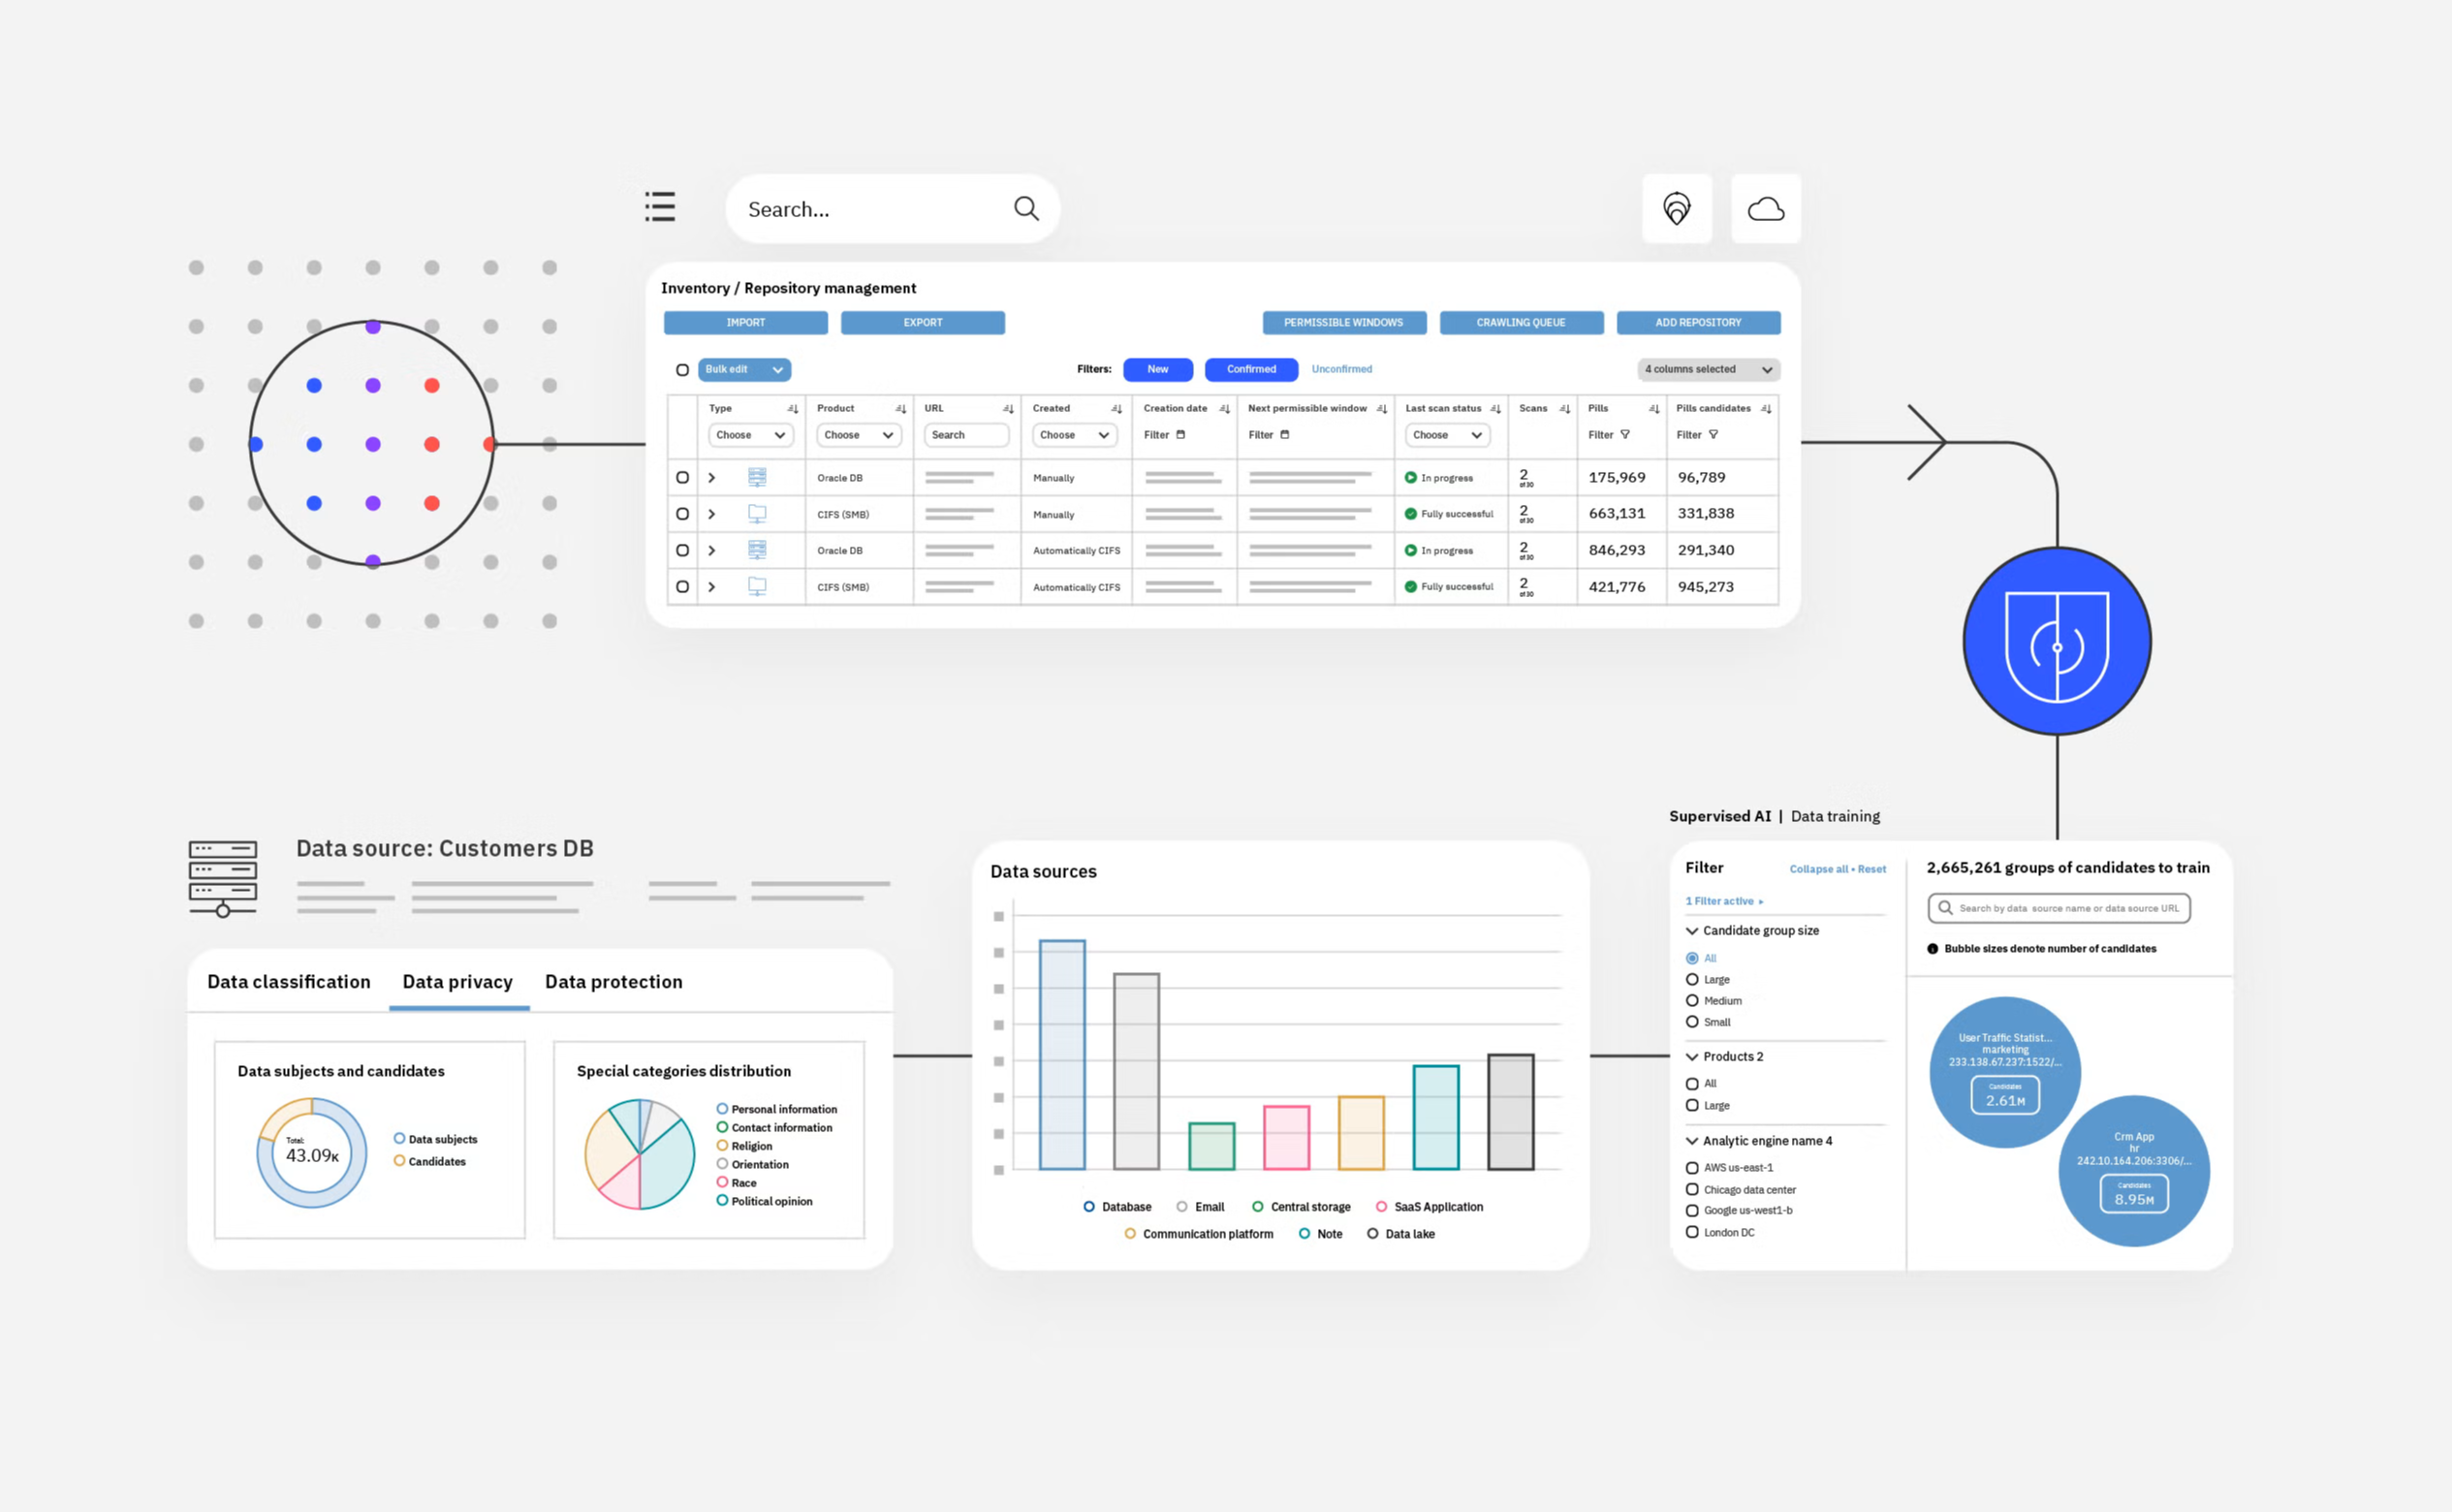
IBM Guardium Unified Discovery and Classification abordează această problemă printr-o platformă unică ce permite descoperirea și clasificarea datelor din surse multiple, inclusiv AWS, Microsoft Azure, Google Cloud, Microsoft 365, OneDrive, Salesforce, Snowflake, Jira, Confluence și numeroase platforme de baze de date tradiționale. Toate informațiile sunt centralizate într-un singur dashboard, oferind o perspectivă completă asupra patrimoniului informațional al organizației.
Această abordare simplifică semnificativ activitățile de audit, guvernanță și conformitate, eliminând nevoia administrării mai multor soluții independente.
Inteligența artificială schimbă modul în care sunt clasificate datele
Unul dintre elementele care diferențiază noile generații de platforme de securitate este utilizarea algoritmilor de machine learning pentru clasificarea informațiilor sensibile.
Motorul AI din cadrul GUDC identifică automat categorii precum:
- informații personale (PII);
- date financiare;
- date medicale;
- informații confidențiale;
- alte categorii de sensibilitate definite de organizație.
Spre deosebire de metodele tradiționale bazate exclusiv pe reguli fixe, clasificarea bazată pe machine learning își îmbunătățește precizia pe măsură ce analizează volume mai mari de date. Sistemul utilizează contextul și structura informațiilor pentru a crește nivelul de încredere în clasificările efectuate, reducând numărul de rezultate false și crescând acuratețea identificării datelor sensibile.
 Ce își doresc cu adevărat clienții?
Conform analizei prezentate de IBM, organizațiile urmăresc patru obiective majore atunci când aleg o platformă de securitate a datelor:
- Vizibilitate completă asupra informațiilor sensibile din toate mediile.
- Consistență în aplicarea politicilor și controalelor de securitate.
- Automatizare pentru reducerea proceselor manuale și a costurilor operaționale.
- Scalabilitate care să permită extinderea protecției fără creșterea complexității administrative.
Aceste cerințe sunt generate de realitățile actuale ale mediilor IT moderne, unde datele nu mai sunt concentrate într-un singur centru de date, ci distribuite în sute sau chiar mii de locații diferite.
Lupta împotriva „shadow data”
Unul dintre cele mai importante riscuri actuale este reprezentat de apariția datelor „invizibile” pentru echipele de securitate.
Pe măsură ce utilizatorii folosesc servicii cloud și aplicații SaaS pentru colaborare și partajare, informații sensibile pot ajunge în locații care nu sunt monitorizate sau inventariate corespunzător. Acest fenomen, cunoscut sub denumirea de shadow data, reprezintă o sursă majoră de risc operațional și de conformitate.
Platformele moderne de descoperire automată permit identificarea acestor resurse necunoscute anterior și includerea lor în procesele de guvernanță și monitorizare. Astfel, organizațiile obțin o imagine mai precisă asupra modului în care circulă datele sensibile în ecosistemul lor digital.
 Clasificare adaptată fiecărei organizații
Deși există categorii universale de informații sensibile, fiecare industrie și fiecare organizație are propriile tipuri de date critice.
Un producător poate avea coduri de proiect confidențiale, o bancă poate utiliza identificatori financiari proprietari, iar o companie din sectorul energetic poate gestiona clasificări interne specifice infrastructurilor critice.
Din acest motiv, soluțiile moderne permit definirea unor reguli personalizate de clasificare. Organizațiile pot crea propriile tipare de identificare și propriile categorii de sensibilitate, adaptând procesul de protecție la cerințele operaționale și de reglementare specifice.
Automatizarea conformității și a monitorizării
Un alt avantaj al platformelor integrate este transformarea rezultatelor clasificării în politici operaționale de securitate.
În ecosistemul Guardium, informațiile descoperite și clasificate pot alimenta automat inventarele de active și grupurile utilizate pentru monitorizarea conformității. Astfel, datele asociate reglementărilor GDPR, PCI sau altor standarde pot fi identificate și monitorizate fără intervenții manuale repetitive.
Beneficiul direct este reducerea timpului necesar implementării noilor politici de securitate și diminuarea riscului de eroare umană.
Pregătirea pentru era inteligenței artificiale
Creșterea utilizării inteligenței artificiale adaugă o nouă dimensiune provocărilor legate de protecția datelor.
Modelele AI consumă și generează volume uriașe de informații nestructurate. Documentele, fișierele colaborative și conținutul stocat în platforme cloud pot ajunge să fie utilizate în procese AI fără ca organizația să înțeleagă pe deplin nivelul de sensibilitate al acestora.
Potrivit IBM, vizibilitatea asupra datelor nestructurate devine un element esențial al strategiei de guvernanță a inteligenței artificiale. Capacitatea de a identifica, clasifica și monitoriza aceste informații permite organizațiilor să reducă riscurile asociate utilizării AI și să implementeze politici de protecție mai eficiente.
Element esențial pentru consolidarea posturii de securitate
Într-o perioadă în care datele sunt distribuite între infrastructuri hibride, aplicații SaaS și platforme cloud, una dintre cele mai importante întrebări pentru orice organizație rămâne:„Știm cu adevărat unde se află informațiile noastre sensibile?”
Soluțiile moderne de tip Data Security Platform, precum IBM Guardium Unified Discovery and Classification, încearcă să ofere răspunsul prin automatizarea descoperirii, clasificării și monitorizării datelor la nivelul întregii organizații. Prin integrarea inteligenței artificiale, suportul pentru date nestructurate și vizibilitatea unificată asupra mediilor hibride, astfel de platforme devin un element esențial pentru companiile care doresc să își consolideze postura de securitate și să răspundă eficient cerințelor de conformitate ale economiei digitale moderne.
CANCOM Romania, partener de implementare a soluțiilor IBM
Echipa CANCOM Romania a acumulat de-a lungul timpului o experiență extinsă și certificări relevante pentru a sprijini companiile să adopte soluțiile de securitate cibernetică IBM. Competențele acumulate în implementări complexe, precum și abordarea consultativă ne permit să oferim clienților noștri implementări croite pe cerințele specifice fiecărei organizații și servicii asociate flexibile care să maximizeze investițiile efectuate de aceștia. Pentru a afla mai multe despre soluțiile IBM, precum și despre modul în care specialiștii CANCOM Romania vă pot ajuta în adoptarea acestora vă invităm să ne contactați la adresa de e-mail office-romania@cancom.com.